NFC名片安全吗?隐私、数据和轻触时会发生什么
NFC名片通常对专业人脉拓展是安全的。芯片本身只共享一个网络链接——不是您的联系人、文件或支付详情。大多数真实风险是操作层面的:恶意链接、未锁定的标签以及您选择在档案上发布的内容。控制好这三点,风险就很低。
轻触NFC名片时实际会发生什么?
当您轻触NFC名片时,您的手机读取存储在NFC芯片内的小数据记录。在大多数情况下,该记录仅包含一个网络链接。您的手机在浏览器中打开该链接,并加载名片所有者的数字档案。
芯片不会传输来自您手机的数据。它不会访问您的联系人、信息、照片、位置或支付凭证。例如,eylet上的隐私墙设计目的就是阻止未授权查看您的个人信息——当有人轻触或扫描时,他们需要输入4位PIN码才能看到任何详情。
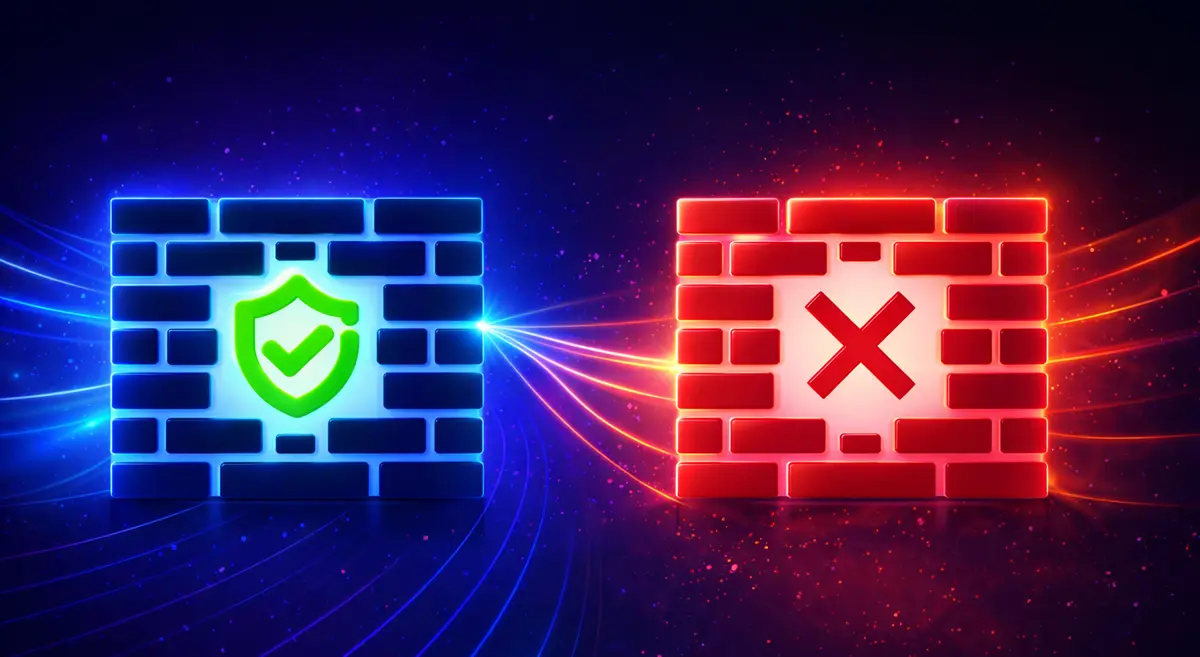
| ✓ 会共享的内容 | ✗ 不会共享的内容 |
| 存储在芯片上的网络链接 | 您的手机联系人 |
| 您的数字档案页面(您选择发布的内容) | 信息或照片 |
| 可选:如果您添加了vCard联系人文件 | 您的位置 |
| 支付凭证 |
任何额外的数据交换仅在接收者主动与档案页面互动时发生——例如,通过填写您在那里添加的联系表单。
NFC名片安全吗?坦诚的答案
在专业使用中,NFC名片在正确部署时被认为是低风险的。当正确使用时,NFC本身风险很低,因为被动芯片需要几厘米的距离范围,且仅携带小数据量。
基础协议已成熟——它在全球为非接触式支付、酒店钥匙卡和交通卡服务。存在的风险通常不是NFC本身的技术弱点。它们是操作层面的:有人篡改物理标签、发布了过多个人详情的档案,或链接指向不安全的目的地。
NFC安全主要是链接安全。如果您信任目的地并保护标签不被篡改,您就消除了大多数真实风险。芯片只是传递机制。
三大真实风险——以及如何降低每种风险
大多数NFC风险是操作层面的,而非技术层面的。这三点涵盖了实践中几乎所有出错的情况。
如果有人篡改或替换NFC标签,轻触可能会重定向到钓鱼网站。这反映了点击不安全电子邮件链接或扫描受损二维码的风险。
• 始终在您的档案上使用HTTPS链接
• 使用品牌域名,以便接收者识别他们正在打开的内容
• 在轻触任何陌生或损坏的名片之前检查链接预览
某些NFC标签在编程后除非永久锁定,否则保持可重写状态。未锁定的标签可能被攻击者用手机和NFC写入应用程序覆盖,改变目的地链接,而物理卡上没有任何可见迹象。
攻击者有时会在公共场所放置假的NFC贴纸或二维码——会议上的桌子、接待处——来欺骗人们打开恶意链接。这不是NFC漏洞。这是与任何链接传递方法一起使用的相同社会工程。
• 仅轻触由某人直接递给您的卡片
• 如果目的地看起来陌生,关闭浏览器,不要互动
• 培训您的团队像对待链接一样对待轻触——继续前在验证
隐私:什么实际上会使您的信息处于风险中
NFC芯片本身很少会造成隐私风险。真实的隐私表面是您的数字档案。如果您在档案页面上发布了您的个人电话号码、家庭地址或电子邮件,拥有该链接的任何人都可以查看它——包括网络爬虫和机器人。
问题不是NFC是否私密。问题是您选择在它链接到的档案上放置什么。
• 使用商业电话号码和工作电子邮件而不是个人的
• 将敏感字段保持私密或隐藏在公众视野之外
• 在大型活动中共享或留下卡片未人照管时启用PIN保护
• 定期审查您的档案并删除您不再想要公开的任何内容
eylet的隐私墙:PIN保护如何工作
eylet的隐私墙设计目的是阻止未授权查看您的个人信息。当您通过NFC轻触或二维码共享您的详情时,访问者需要输入4位PIN码。仅当输入PIN时,您的信息才会可见。PIN由您设置,可以随时更改或关闭。这阻止了在线扫描仪和意外NFC轻触查看您的信息。
隐私墙设置位于eylet应用内的您的档案链接下。eylet的入门指南展示了如何启用、修改或禁用它。如果按钮是红色,隐私墙是关闭的。
这在繁忙的活动中最重要。当人们在贸易展或会议上快速轻触时,PIN门限阻止您的联系详情意外暴露给路人,并阻止网络机器人通过公开URL索引您的档案。
NFC对比二维码:哪个更安全?
两者都不是本质上更安全——两者通常都打开一个网络链接。安全性取决于该链接指向何处,而不是如何传递。
| NFC | 二维码 | |
| 范围 | 几厘米——需要故意接触 | 可从远处扫描 |
| 篡改可见性 | 锁定标签无法重写 | 交换的贴纸更难被发现 |
| 目的地预览 | 打开前不总是显示 | 许多相机应用在您打开前显示URL |
| 最佳实践 | 在同一张卡上同时使用两者——NFC用于轻触,二维码作为备份,两者都指向同一HTTPS链接 | |
活动安全:贸易展、展览和现场团队
繁忙的环境会略微提高风险。放在桌子上的卡片可能被篡改,快速移动的人群会造成更多意外轻触。一些简单的习惯能保持部署安全。
使用HTTPS链接和品牌域名,以便接收者知道他们正在打开什么
为任何长期或活动部署使用出厂锁定标签
在您期望大量轻触的活动前在您的档案上启用PIN保护
将卡片保持在您的身上,而不是留在无人照管的表面上
向您的团队简报:像对待链接点击一样对待每次轻触——如果目的地看起来不对,关闭浏览器
eylet的团队功能让您集中管理多个员工档案、分配权限,并确保团队中每张卡的设置一致——当您需要在活动前验证PIN保护和锁定标签是否正确设置时很有用。
常见问题
NFC名片安全吗?
是的,当您使用安全链接、保护标签不被篡改,并控制您的档案显示的内容时。芯片本身仅共享一个网络链接,不是来自您手机的个人数据。
NFC名片可以被黑客入侵吗?
最实际的攻击是重写未锁定的标签,以将轻触重定向到恶意网站。出厂锁定标签完全阻止了这种情况。芯片上没有要窃取的敏感数据。
NFC名片存储个人数据吗?
大多数仅存储URL或基本联系人参考。您的隐私风险取决于您在该URL指向的档案上发布什么,而不是芯片内的内容。
NFC比二维码更安全吗?
两者都不是本质上更安全。两者都打开一个链接。安全性取决于目的地和您的验证习惯。在同一张卡上同时使用两者可为您提供NFC速度和二维码备用覆盖。
NFC卡上的隐私墙是什么?
隐私墙要求任何轻触或扫描您卡片的人在看到您的档案详情之前输入PIN。eylet内置了这个功能,您可以随时从应用中打开或关闭它。
如果NFC轻触打开了陌生页面,我应该做什么?
立即关闭浏览器。不要在页面上输入任何信息。像对待电子邮件中的可疑链接一样对待它。
技术:HTTPS链接、品牌域名、出厂锁定NFC标签
隐私:限制公开显示的内容、在活动中使用PIN保护
行为:在打开前验证链接目的地、将卡片保持在您的身上
eylet:eylet的NFC卡配备出厂锁定标签和内置隐私墙,具有用户设置的4位PIN——两者均在eylet的入门和功能页面上验证